Une vérification d’identité enchaîne un selfie et une comparaison avec la pièce d’identité le temps qu’un client lève son téléphone, et le visage comparé peut désormais être produit par un modèle encore plus vite que cela.
Vérifie les selfies, vidéos de preuve de vie et images de pièces d’identité qui passent par votre chaîne de vérification, et indique à votre moteur de décision si l’IA les a générés ou modifiés.
Un visage produit par un modèle ressemble désormais à n’importe quel selfie, et une fois passé l’ouverture de compte, il ouvre un compte au service de toutes les fraudes qui suivent.
Les prestataires de vérification d’identité (KYC), qui peuvent l’intégrer sous leur propre marque, et les équipes fraude et sécurité des banques, fintechs et plateformes qu’ils accompagnent.
Le problème
La comparaison faciale et la preuve de vie ont été conçues pour repérer quelqu’un qui présente une photo, un masque ou un téléphone à la caméra, et le visage généré d’aujourd’hui ne passe souvent jamais devant une caméra : il est injecté directement dans le flux via une caméra virtuelle ou un émulateur, et il bouge, cligne des yeux et correspond à la pièce d’identité avec laquelle il a été fabriqué.
Une vraie personne devant la caméra, avec un autre visage superposé au sien, image par image. Les gestes demandés pour la preuve de vie sont authentiques, et c’est pour cela que la session paraît si naturelle.
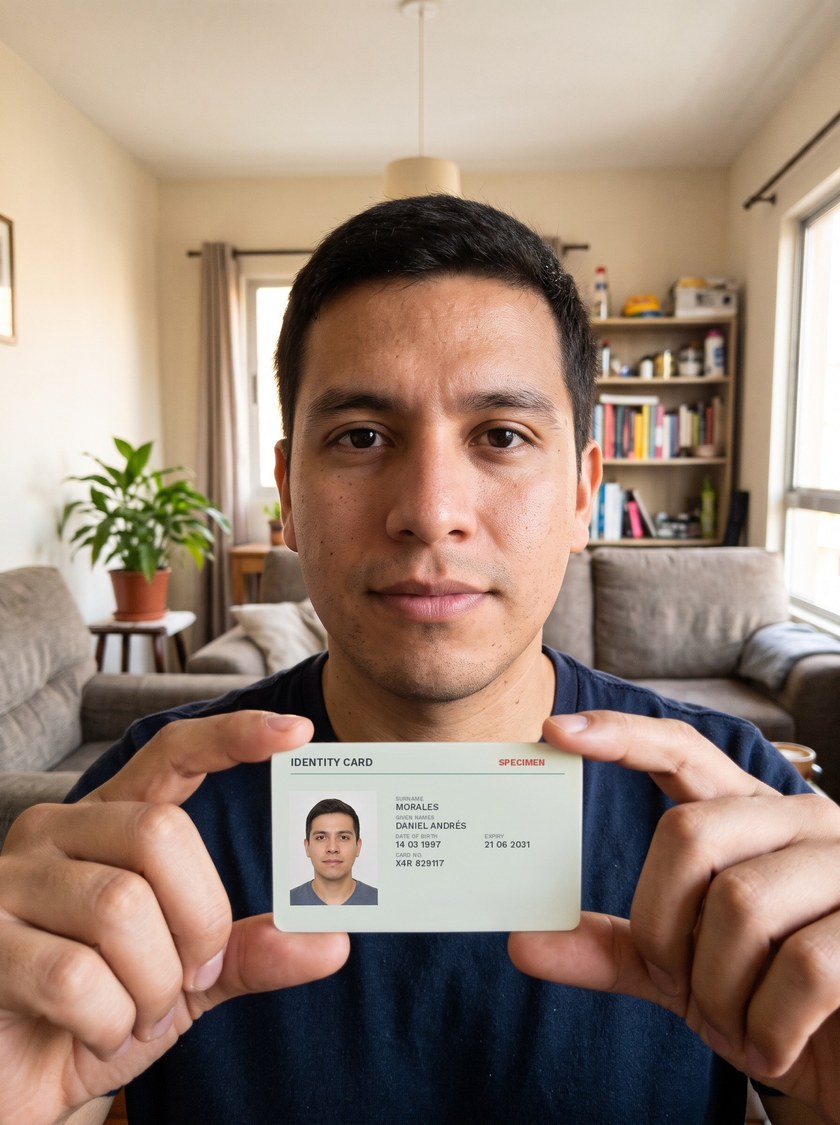
Un selfie et une photo d’identité générés ensemble pour correspondre parfaitement, au nom d’une identité qui n’a jamais existé ailleurs.
 Ce que vous voyez
 Ce que nous détectons
Le visage et la photo de la carte portent les traces du même modèle.
Des centaines d’ouvertures de compte réparties sur des semaines et plusieurs pays, avec le même modèle derrière chaque visage. Chaque session passe seule, et le lien apparaît dès que l’on sait lire comment les images ont été fabriquées.
En chiffres
tentative de fraude biométrique est désormais un deepfake, et les selfies truqués ont augmenté de 58 % en 2025.
Source : Entrust, 2026 Identity Fraud Reportde tentatives de fraude par deepfake en France en 2025, et 94 % de plus au Royaume-Uni.
Source : Sumsub, Identity Fraud Report 2025-2026d’attaques par caméra virtuelle contre les vérifications d’identité à distance, qui injectent un visage généré directement dans la session.
Source : iProov, Threat Intelligence Report 2025Notre réponse
Label4.ai ajoute une question aux contrôles que vous menez déjà, et laisse le reste de votre processus tel qu’il est.
Application, parcours web ou tablette en agence : votre dispositif de capture, quel qu’il soit.
Authenticité du document, comparaison faciale et preuve de vie. Inchangées.
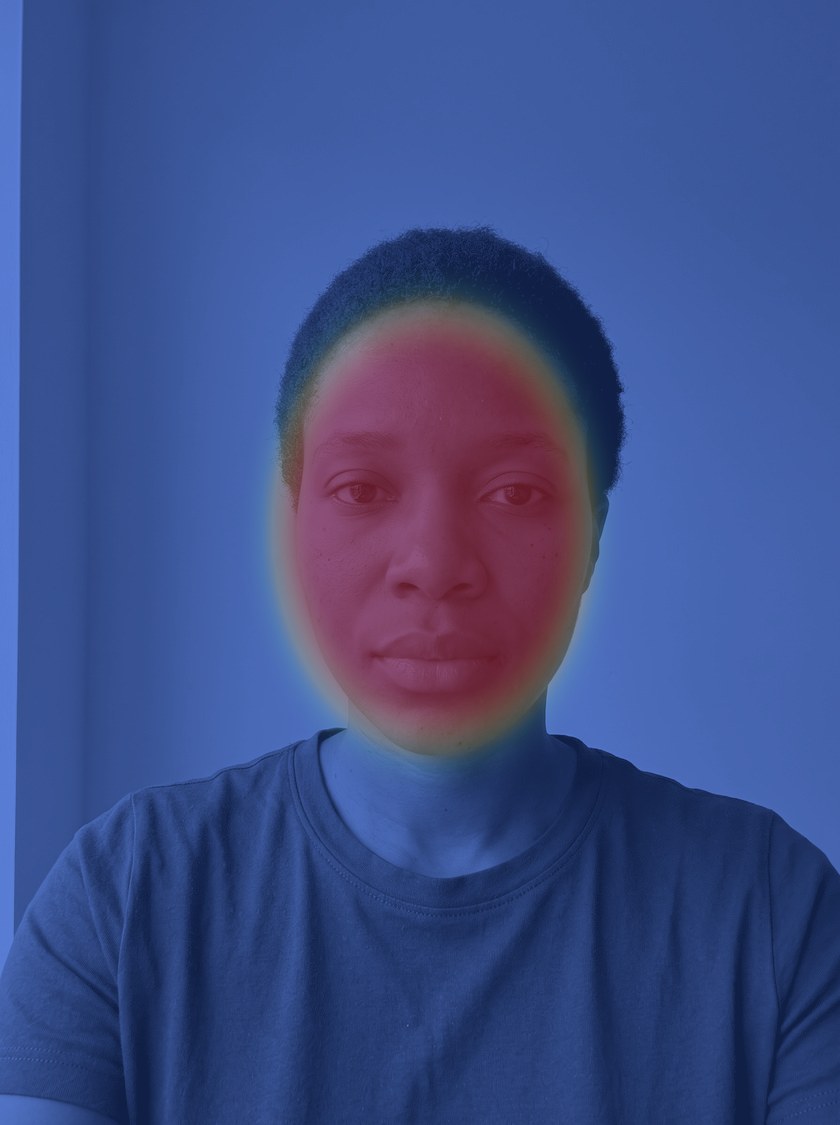
Ce visage est-il bien ce qu’il prétend être ? Vérifié automatiquement à son arrivée, en quelques secondes, avec ses raisons.
Valider, demander une nouvelle capture ou passer en revue manuelle, avec le motif consigné.
L’analyste voit d’abord la conclusion, puis trois phrases écrites dans les mots du métier, comme celles-ci.
Une vérification d’identité dispose déjà de deux lignes de défense contre un faux visage, et Label4.ai en ajoute une troisième qui examine le contenu lui-même, pour qu’un visage généré soit repéré quel que soit le chemin par lequel il est arrivé dans votre flux.
Une photo imprimée, un masque ou un second écran présenté à la caméra.
La caméra est contournée et un flux est injecté via une caméra virtuelle, un émulateur ou une application modifiée.
Un échange de visage, un visage qui n’appartient à personne, une photo d’identité produite pour lui correspondre.
Nous ne nous appuyons ni sur le clignement des yeux, ni sur la synchronisation des lèvres, ni sur la texture de la peau, car chaque nouvelle génération de modèles les corrige. Ce que nous lisons vient de la façon dont le contenu a été produit, et reste présent même quand le visage paraît parfait.
Les appels, messages vocaux et visioconférences relèvent de la solution Deepfakes et usurpation, avec la même analyse appliquée aux voix et aux visages qui parviennent à vos équipes.
Notre méthode
Il fonctionne dans notre cloud ou sur vos propres serveurs, via la console Anomaly Engine ou l’API.
Découvrir la technologie en détailVos contenus
Vous nous envoyez un lot de captures dont vous connaissez déjà l’issue, y compris les attaques que vous avez détectées et celles que vous avez découvertes trop tard. Nous vous rendons un résultat pour chaque capture, vos taux de fausses alertes et de fraudes manquées, et la liste claire de ce que nous n’avons pas vu.
Nous répondons à chaque demande sous deux jours ouvrés, sous accord de confidentialité si vous le souhaitez.